Pogledajte kako izgledaju francuski marketi nakon hakerskih napada
O.Z. |
Istraga još nije otkrila ko stoji iza napada na rashladne sisteme francuskih trgovinskih lanaca, dok stručnjaci upozoravaju da zastarjeli softver i nedostatak sigurnosnih ažuriranja ostavljaju hiljade uređaja izloženim napadima.
Dodajte Oslobodjenje.ba u omiljene izvore na Google-u
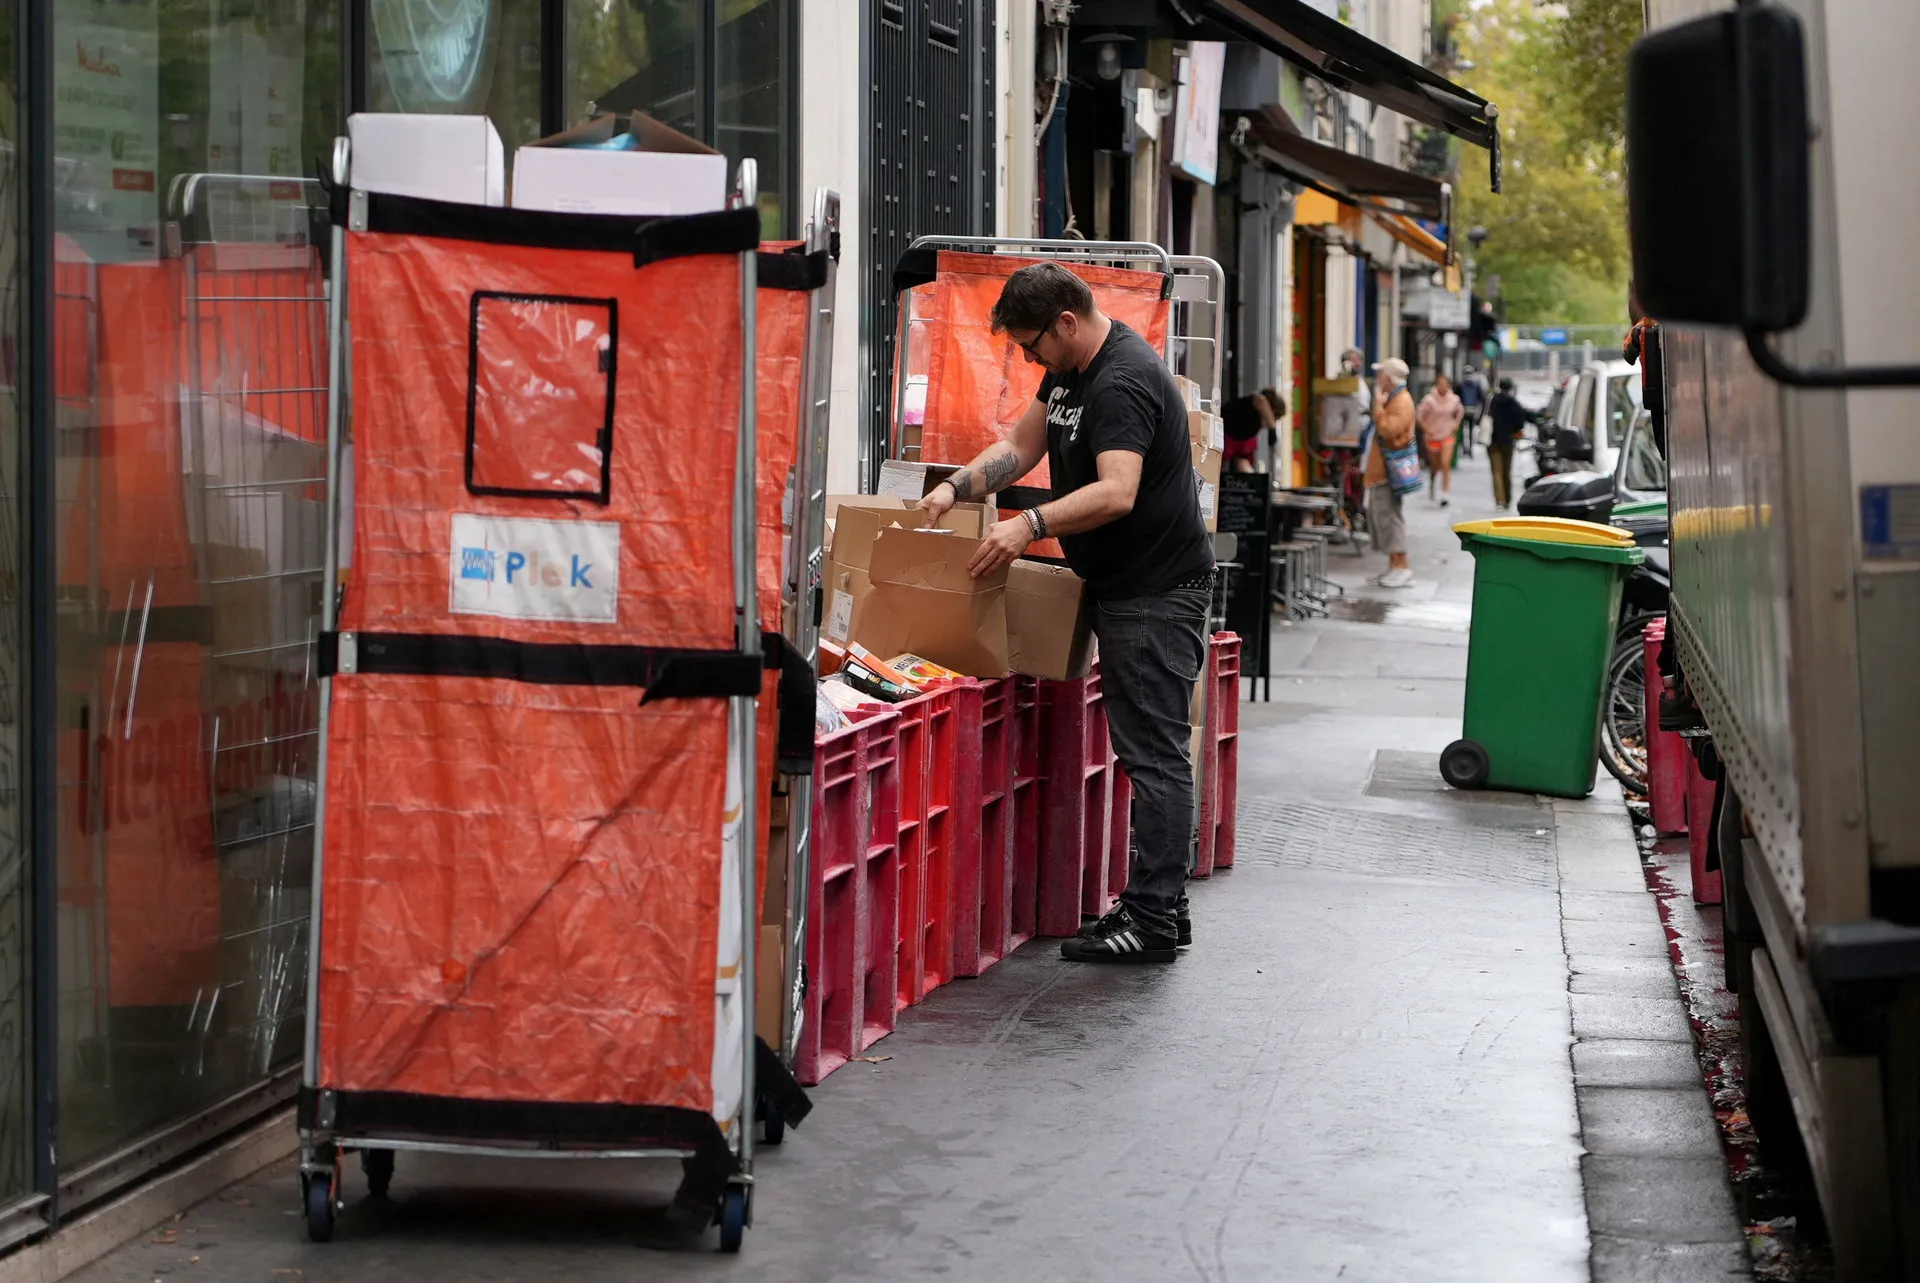
Francuski istražitelji tragaju za hakerima koji su preuzeli kontrolu nad rashladnim sistemima u najmanje 350 supermarketa širom zemlje, uzrokujući kvarenje velikih količina mesa, smrznutih proizvoda i druge lako kvarljive hrane.
Iako su pogođeni objekti velikih trgovinskih lanaca, niko još nije preuzeo odgovornost za napad, niti je zabilježen zahtjev za otkupninu.
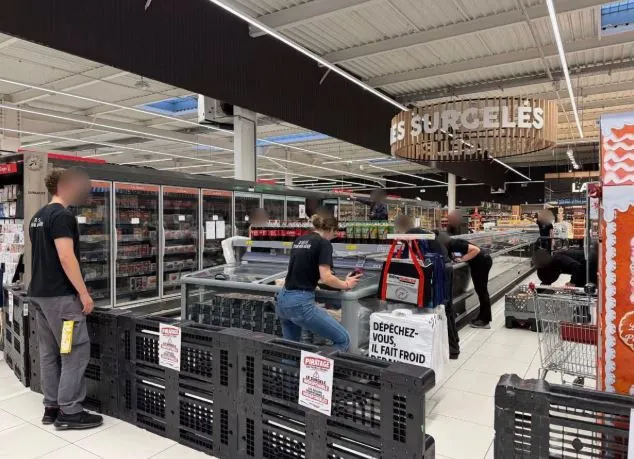
Napad je pogodio trgovinske lance Carrefour, Monoprix, Intermarché i Coopérative U. U pojedinim prodavnicama radnici su u utorak morali bacati kutije s pokvarenim mesom i smrznutim proizvodima, dok se procjenjuju razmjere štete.
Prema izvještaju Reutersa, napadači su daljinski mijenjali postavke temperature rashladnih uređaja, čime su poremetili njihovu funkciju. Stručnjaci za kibernetičku sigurnost ocjenjuju da je napad možda bio relativno jednostavan za izvođenje, što dodatno otvara pitanje zaštite uređaja povezanih na internet.
Zastarjeli softver otvorio vrata napadačima
Rashladni sistemi koji su bili meta napada koristili su softver danske kompanije Danfoss. Ta kompanija ranije je upozorila da brojni uređaji više ne dobijaju sigurnosna ažuriranja ili koriste zastarjeli firmver, odnosno softver koji upravlja njihovim radom.
Sigurnosne slabosti starijih verzija softvera bile su poznate i ranije. Kompanija Claroty je 9. augusta objavila analizu ranjivosti kontrolera Danfoss AK-SM 800A, koje su mogle omogućiti zaobilaženje autentifikacije i izvršavanje koda na kompromitovanim uređajima. Te slabosti su u međuvremenu zakrpane, ali sistemi koji nisu ažurirani i dalje mogu biti izloženi riziku.
Ken Munro iz britanske kompanije za kibernetičku sigurnost Pen Test Partners upozorio je da je riječ o osnovnim propustima u zaštiti digitalnih sistema.
- Ovo je pitanje osnovne kibernetičke higijene, poručio je Munro, upozoravajući da zanemarivanje sigurnosnih mjera može dovesti do ozbiljnih posljedica.
Stručnjaci smatraju da kombinacija zastarjelog softvera i uređaja čija su upravljačka sučelja dostupna putem interneta može olakšati neovlašten pristup. Ipak, tačan način na koji su napadači kompromitovali sisteme još nije javno potvrđen. Na portlu The Guardian prenjeli su atmosferu koja trenutno vlada Francuskom.
Hiljade uređaja i dalje su dostupne putem interneta
Problem se ne završava napadom na francuske supermarkete. Reuters je, koristeći servis za pretraživanje internetski dostupnih uređaja Shodan, pronašao najmanje 4.500 sučelja Danfossovih sistema koja su i u utorak bila vidljiva na internetu.
Nije nezavisno utvrđeno koliko tih uređaja koristi ranjive verzije softvera. Francuska kompanija Onyphe, koja se bavi analizom internetske infrastrukture, navela je da je među javno dostupnim sučeljima i dalje široko zastupljen zastarjeli i potencijalno ranjivi softver.
Istražitelje dodatno zbunjuje činjenica da se nijedna grupa nije javno pohvalila napadom, a nije upućen ni zahtjev za otkupninu. Takvi potezi često se povezuju s kibernetičkim kriminalcima koji žele finansijsku korist ili grupama koje napade koriste za političke ciljeve.
Francuska istraga zato treba utvrditi ko je izvršio napad, na koji način su rashladni sistemi kompromitovani i kolika je ukupna materijalna šteta. Slučaj istovremeno pokazuje da digitalna povezanost uređaja koji su nekada funkcionisali kao izolovani tehnički sistemi može otvoriti nove sigurnosne rizike.
Komentari (0)
Nema komentara
Budite prvi koji će komentarisati ovaj članak.