„Neće to nas“: Kako se BiH nosi s PHP napadima koji potresaju internet
Dok države širom svijeta štite podatke, u BiH prevladava stav „neće to nas“. Zbog masovne upotrebe WordPressa i PHP-a, domaći portali su na udaru: evo koje korake morate hitno preduzeti
Dodajte Oslobodjenje.ba u omiljene izvore na Google-u
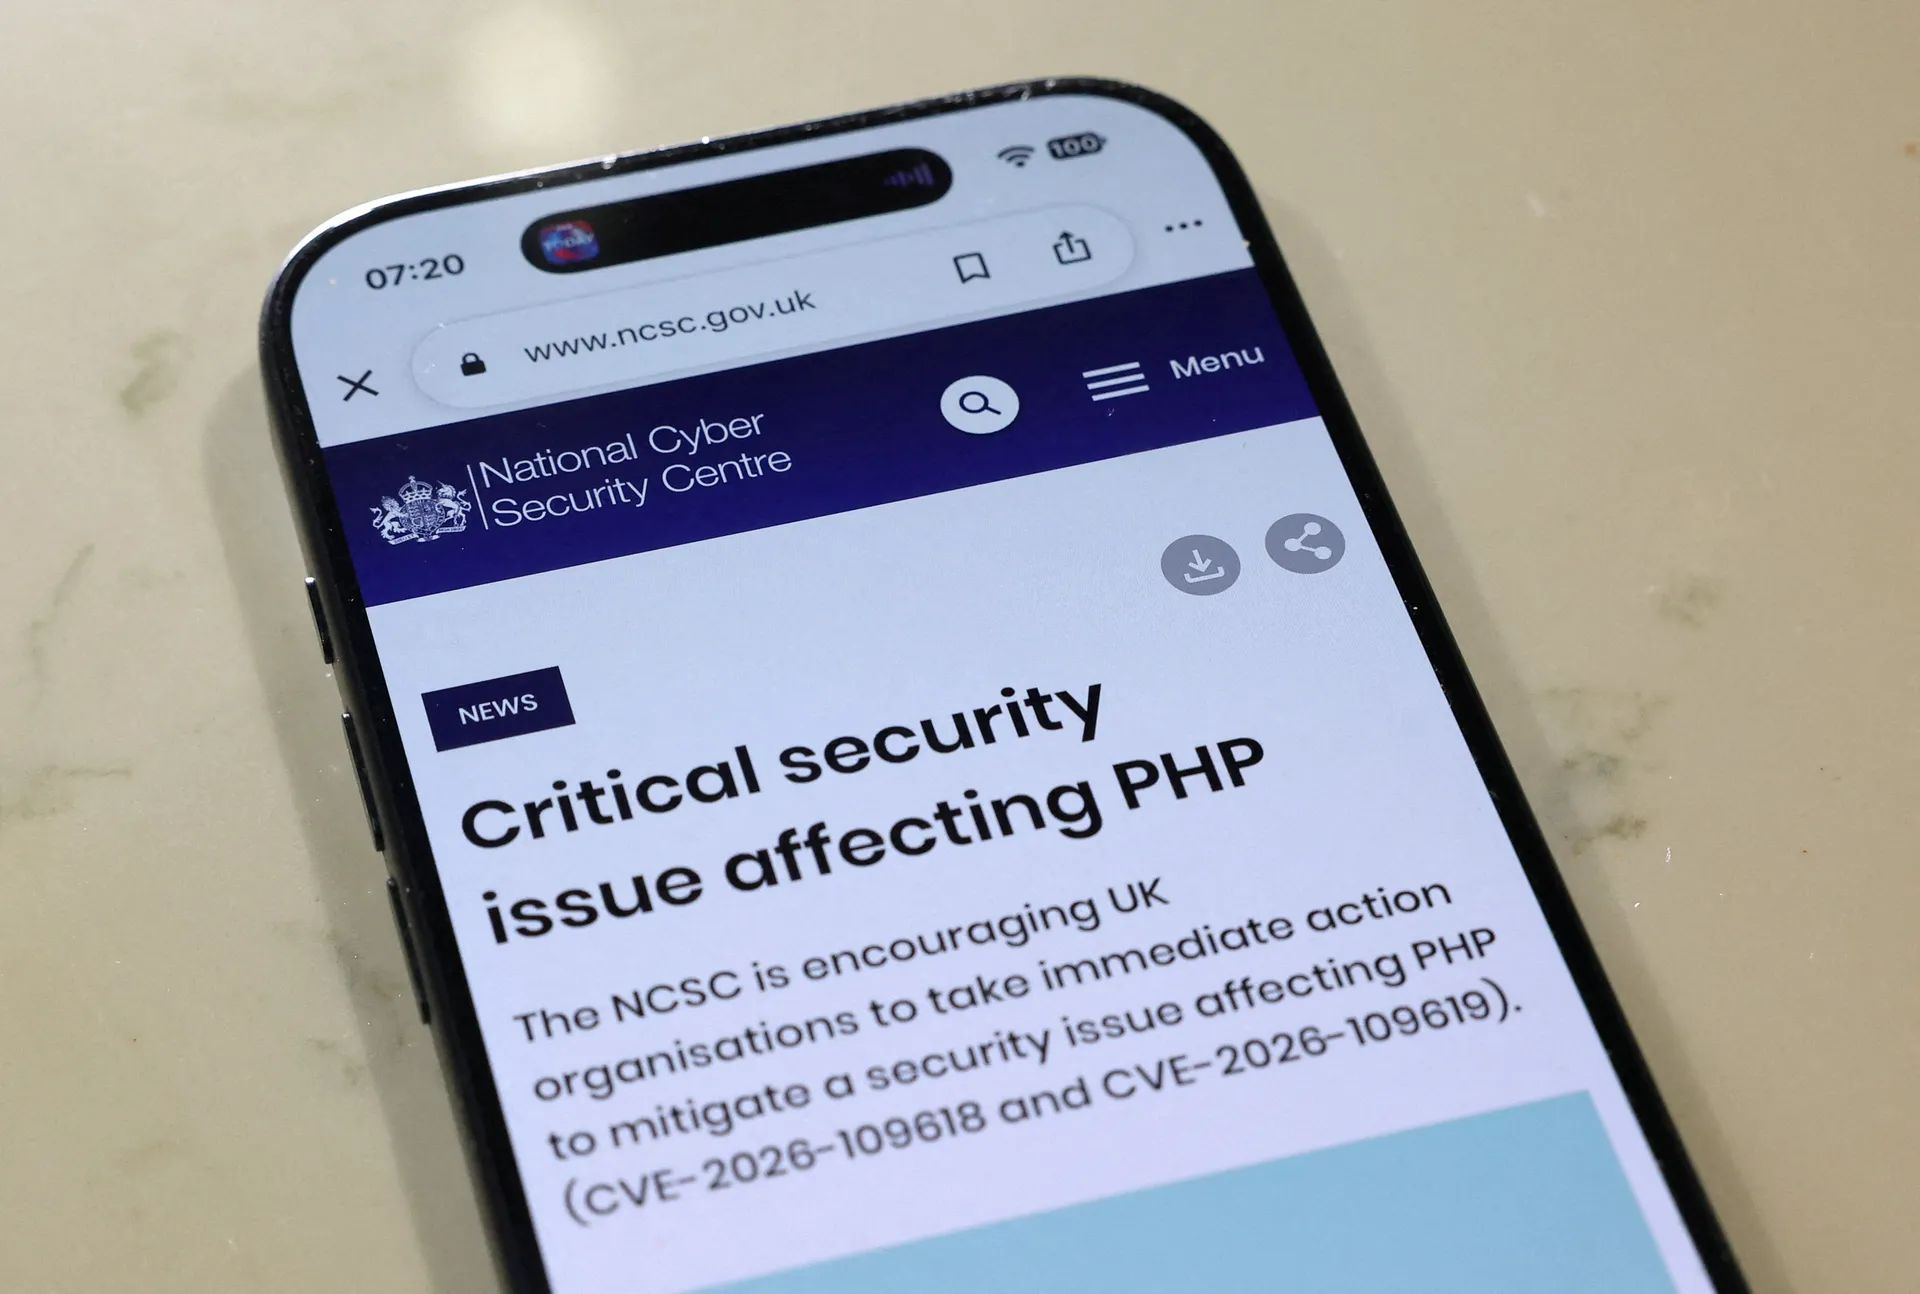
Više od 75 posto globalnog interneta nalazi se pod rizikom od hakerskih upada, nakon što je otkrivena kritična ranjivost u programskom jeziku PHP.
Masovna gašenja vladinih portala, bolničkih sistema i medijskih servisa od Japana, preko Velike Britanije, do Sjedinjenih Američkih Država pokazala su da je riječ o jednoj od najvećih kibernetičkih kriza u novijoj historiji.
Međutim, dok svjetske vlade izdaju hitna upozorenja i privremeno obaraju vlastite servere radi zaštite podataka, u Bosni i Hercegovini javnost i dalje, uglavnom, funkcioniše po dobro poznatom principu - „neće to nas“.
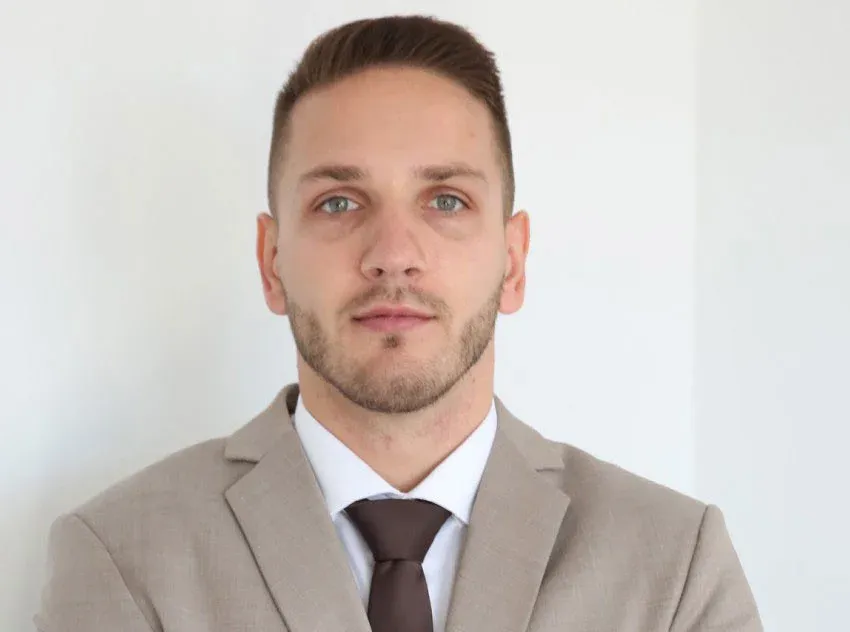
O lokalnim posljedicama ove globalne prijetnje, ranjivosti domaćih sistema i potpunom odsustvu sistemske zaštite razgovarali smo sa Semirom Dedićem, stručnjakom za kibernetičku sigurnost, direktorom TechForge Labsa i konsultantom TAG Internationala za projekat „SigurnaZona“.
On naglašava da ovaj problem znači i direktnu izloženost Bosne i Hercegovine. Baš kao što je izložena bolnica u Australiji, tako je ugrožen i Klinički centar Univerziteta u Sarajevu. Kao što je u riziku sajt britanske vlade, u istoj poziciji je i portal Vijeća ministara BiH.
- Apsolutno imamo problem, jer ogromna većina sajtova i mrežnih servisa koji komuniciraju s bazama podataka na ovaj ili onaj način ima dodira s PHP-om. Riječ je o mogućnosti da napadač bez ikakve prijave na sistem izvrši zlonamjerni kod na pogođenom serveru. Posljedice su izuzetno ozbiljne - od krađe osjetljivih podataka i izmjene sadržaja, do potpunog prekida rada web stranice, upozorava Dedić.
Štaviše, procenat izloženosti u našoj zemlji potencijalno je i veći nego u ostatku svijeta zbog masovne upotrebe specifičnih platformi.
- Kod nas je manje-više sve bazirano na WordPressu, a WordPress u svojoj osnovi funkcionira na PHP-u, zbog čega je ova ranjivost izuzetno prisutna. No, ovo je puno širi problem od samog web sajta. Govorimo o potencijalnoj krađi podataka koji su danas najskuplja roba na tržištu i vrijede zlata, ističe naš sagovornik.
Nemamo „digitalne vatrogasce“ zbog politizacije
Najveća razlika između BiH i razvijenih zemalja ne leži u samoj tehnologiji, već u pristupu i organizaciji odbrane. Bosna i Hercegovina nema operativne CERT timove, specijalizovane timove stručnjaka za kibernetičku sigurnost, odnosno „digitalne vatrogasce“.
- Kao društvo imamo tendenciju da ove stvari shvatamo neozbiljno jer ih fizički ne vidimo. Sve što je digitalno ne doživljavamo dovoljno realnim. U svijetu su vlade davale ritam, ukidale sajtove i izdavale jasne instrukcije građanima i privredi. Naše agencije i institucije, koje imaju najvrijednije podatke, uglavnom reaguju pojedinačno i u pozadini. Svako štiti samo svoj sajt i svoje podatke, objašnjava Dedić.
Sistemski odgovor države izostaje zbog dobro poznatih političkih blokada, jer kao država nemamo centralno tijelo koje bi se bavilo ovim pitanjima.
- Ozbiljne države imaju operativne CERT timove. Bosna i Hercegovina to nema zbog političkih odnosa i neslaganja oko tehničkih pitanja koja uopće ne bi trebala biti politizirana. Nemamo aktivan CERT ni na nivou države, niti na nivou Federacije BiH. Sve institucije i vlade prepuštene su same sebi i zavise isključivo od vlastitih kapaciteta, naglašava Dedić.
Hitni koraci: Šta tačno moraju uraditi vlasnici sajtova i IT timovi?
Za vlasnike portala, kompanije, domaće institucije i administratore koji žele zaštititi svoje podatke, Dedić navodi jasne i konkretne korake koje moraju preduzeti bez odlaganja.
- Ovo je hitan slučaj koji se ne smije ostaviti za sutra. Ne smijemo čekati da se napad desi, pa tek onda reagovati, poručuje Dedić i izdvaja ključne poteze za prevazilaženje ove ranjivosti.
Potrebna je hitna instalacija sigurnosnih nadogradnji PHP-a, administratori sistema moraju odmah primijeniti posljednje objavljene zakrpe direktno na PHP engine. Također, potrebna je potvrda od hosting provajdera
- Vlasnici sajtova trebaju kontaktirati svoje hosting kompanije i zatražiti pismenu potvrdu da su sigurnosne zakrpe na serverima primijenjene, navodi Dedić.
Ističe da nije dovoljno ažuriranje WordPressa nego intervencija na dubljem nivou.
- Organizacije i portali koji nemaju vlastiti IT ili kibernetički tim moraju hitno pozvati vanjske stručnjake da pregledaju kompletnu mrežnu infrastrukturu. Kroz svoja istraživanja i rad u sklopu projekta 'Sigurna zona' prepoznali smo da ljudi u BiH duboko vjeruju da će se napad dogoditi nekom drugom. Kod nas je uvijek prisutna ta parola 'neće to mene'. Radimo na tome da tu svijest promijenimo, ali čeka nas još mnogo posla, zaključuje Dedić.
Na važnost pravovremenog prepoznavanja sigurnosnih ranjivosti i zaštite digitalnih sistema ukazuje se kroz projekat “SigurnaZona”, koji finansira “Vlada Ujedinjenog Kraljevstva”, a implementira međunarodna organizacija “TAG International”, u okviru “Projekta cyber sigurnosti Zapadnog Balkana”.
SigurnaZona je usmjerena na jačanje digitalne sigurnosti organizacija civilnog društva u Bosni i Hercegovini, pružajući im besplatne alate, edukativne sadržaje i praktične resurse za prepoznavanje online prijetnji i zaštitu od cyber napada. Cilj je pomoći organizacijama da unaprijede vlastitu digitalnu otpornost i sigurnije djeluju u online okruženju.
Komentari (0)
Nema komentara
Budite prvi koji će komentarisati ovaj članak.