Šta je PHP koji je izazvao globalnu uzbunu i kako se zaštiti od hakeskih napada?
D.M. |
Zbog kritičnih ranjivosti u kodu koji pokreće više od 75 posto stranica, države i servisi poput Wikipedije gasili sisteme. Pročitajte kako da se zaštitite i šta znače nova upozorenja
Dodajte Oslobodjenje.ba u omiljene izvore na Google-u
Više od jedne decenije teški propusti ostali su neprimijećeni u tehnologiji koja čini osnovu velikog dijela interneta.
Bila je potrebna umjetna inteligencija (AI) da ih izvuče na svjetlo dana i izazove globalni alarm u sektoru kibernetičke sigurnosti.
Ranjivosti se nalaze u programskom jeziku zvanom PHP, koji se na međunarodnom nivou koristi još od 2000-ih godina za izradu web stranica.
Vlade i agencije za kibernetičku sigurnost širom svijeta užurbano nastoje ublažiti posljedice ovog otkrića, pozivajući administratore web stranica da hitno instaliraju novu sigurnosnu zakrpu ili razmotre privremeno gašenje svojih platformi.
Kompanija za kibernetičku sigurnost Wiz, jedna od firmi čiji su istraživači otkrili ove ranjivosti, opisala je propuste kao „najozbiljnije“ koje je umjetna inteligencija ikada detektovala.
OpenAI, čija je tehnologija korištena za pronalazak grešaka, nazvao je ovo otkriće „jednim od najutjecajnijih sigurnosnih problema u novijoj historiji“.
U čemu je problem?
Većina ljudi možda nije čula za PHP ali s njim zasigurno dolaze u dodir svakodnevno.
PHP pokreće ogroman broj platformi, uključujući online prodavnice, Wikipediju i WordPress, sistem za upravljanje sadržajem na kojem se temelji mnoštvo web stranica i blogova.
Kada posjetite stranicu poput Wikipedije, PHP je kod koji prikuplja potrebne informacije i prikazuje ih u obliku koji možete čitati na internetu, objasnio je za BBC Paul Spain, izvršni direktor kompanije Gorilla Cyber Security.
Međutim, zbog propusta koji bi napadačima mogao omogućiti preuzimanje kontrole nad pogođenim web serverima bez ikakve autorizacije i krađu osjetljivih podataka, sve što je izgrađeno na PHP-u ostalo je potpuno izloženo.
AI bi mogao učiniti takve napade bržim i jednostavnijim, navodi Spain, procjenjujući da bi ovaj propust mogao utjecati na „milione i milione“ web stranica.
Bilo bi „katastrofalno“ ako bi hakeri ili države iskoristili ovaj propust kao oružje i oteli privatne podatke s web stranica, upozorava istraživačica kibernetičke sigurnosti Jill Slay sa Univerziteta u Adelaideu.
Koje su web stranice pogođene?
Uzbuna je poremetila servise širom svijeta, od gejming platformi do vladinih portala i online foruma.
Stranice i portale privremeno su ugasile i Vlada Finske, gradsko vijeće Edinburgha te BBC, dok je i holandska agencija za kibernetičku sigurnost ugasila svoju službenu stranicu. Brojne javne organizacije u Škotskoj, uključujući općinska vijeća i zdravstvene odbore, također su povukle svoje stranice s interneta.
Pojedini stručnjaci upozoravaju da bi ova ranjivost mogla izložiti većem riziku loše održavane web stranice, posebno one koje pripadaju manjim organizacijama s ograničenim resursima za sigurnost.
U narednim sedmicama vjerovatni su novi pokušaji zloupotrebe ovih propusta jer su tehnički detalji sada javno dostupni, ističe Salil Kanhere, istraživač kibernetičke sigurnosti sa Univerziteta UNSW u Sydneyu.
Šta se dogodilo nakon objave propusta?
Developer-timovi PHP platforme objavili su sigurnosne zakrpe kako bi otklonili ranjivosti koje su godinama ležale skrivene u njihovom softveru.
„Svim korisnicima PHP-a strogo se preporučuje da odmah izvrše ažuriranje“, saopćeno je.
Nadležne institucije i sigurnosne organizacije širom svijeta ponovile su ta upozorenja administratorima web stranica kako bi osigurali svoje platforme.
Američka Agencija za nacionalnu sigurnost (NSA) poručila je svim organizacijama koje koriste PHP da ugase svoje sisteme ako nisu u mogućnosti odmah ih zakrpiti, dodajući da bi ovaj propust mogao pružiti „direktan put“ za upad u baze podataka.
„Ovi rizici su dovoljno ozbiljni da zahtijevaju hitno primjenjivanje zakrpi u svim odjelima i agencijama Vlade Sjedinjenih Američkih Država“, naveli su iz NSA-e.
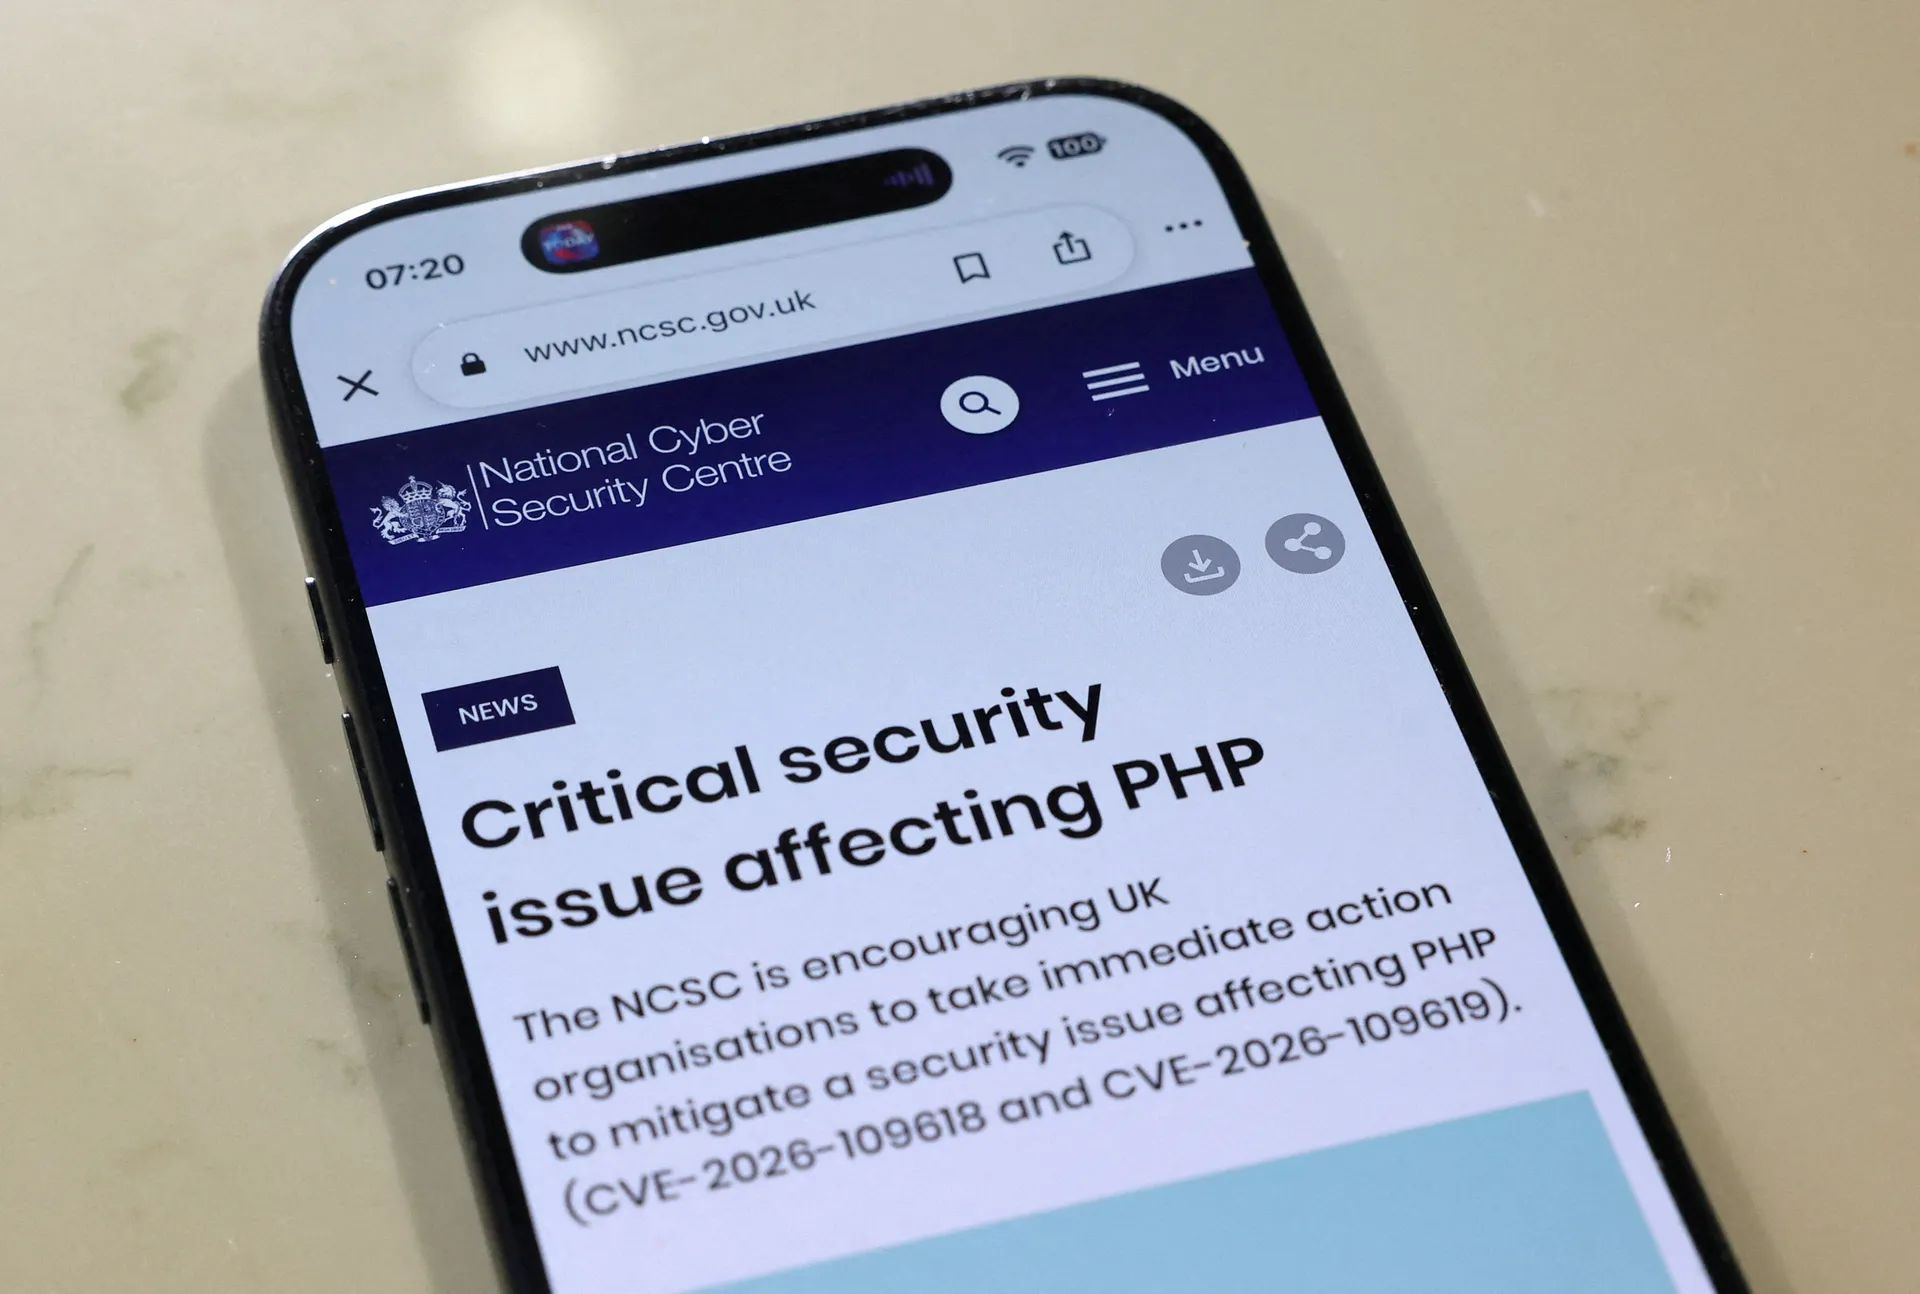
Nacionalni centar za kibernetičku sigurnost Ujedinjenog Kraljevstva (NCSC) izdao je slične preporuke i pozvao organizacije da provjere postoje li skriveni ulazi (backdoors) koje su napadači možda već instalirali.
Slična upozorenja izdala su i tijela u Evropskoj uniji, Singapuru i Australiji.
Tehnološke kompanije također se utrkuju u osiguravanju svojih sistema. E-commerce gigant Amazon saopćio je da je bio meta višestrukih pokušaja napada danima prije nego što je problem s PHP-om javno objavljen. Za sada nije poznato kako su potencijalni napadači saznali za ranjivost prije zvanične objave.
Kako AI pronalazi slabe tačke?
Ranjivosti su otkrili istraživači iz sigurnosnih firmi Calif i Wiz.
Oni su koristili napredne AI alate sposobne da analiziraju kod i pronalaze greške znatno brže nego što to mogu ljudi ili stariji analitički sistemi.
„Moderni softver je nevjerovatno složen i pojedine ranjivosti mogu ostati neotkrivene godinama“, navodi Kanhere. „Sami propusti nisu bili novi; ono što se promijenilo jeste naša sposobnost da ih pronađemo.“
Detalji otkrića procurili su na internetu, što je natjeralo developere PHP platforme da požure sa zvaničnim saopćenjem o sigurnosnom propustu i njegovim razmjerama.
Incident „ističe kako AI može otkriti sigurnosne propuste“, ali i kako može „pomoći napadačima da ubrzano razviju alate za napad i zloupotrebu“, naveo je OpenAI u blog objavi. Kreator ChatGPT-a dodao je da je već izbacio program koji provjerava da li je PHP platforma sigurna.
„Mnogi od ovih propusta potječu iz načina na koji je softver građen u prošlosti, kada je u fokusu bila funkcionalnost, a ne sigurnost“, izjavio je Ryan Ko iz Istraživačkog centra za kibernetičku sigurnost Univerziteta u Queenslandu.
Kako se zaštititi?
Vlasnici web stranica pozvani su da hitno zaštite svoje sisteme instalacijom najnovije verzije PHP-a.
Primjena ove softverske zakrpe je mali, rutinski posao za većinu tehničkih timova, ističe Paul Spain.
Američka NSA pozvala je na „povećani oprez“ u narednim sedmicama i pažljivo praćenje ažuriranja od strane dobavljača softvera. „Budnost u primjeni zakrpi na tim sistemima je od ključnog značaja“, navode.
Iako teret odgovornosti uglavnom leži na administratorima web stranica, korisnici bi trebali pratiti sigurnosna upozorenja pogođenih servisa, poput zahtjeva za promjenu lozinki, ističe Kanhere. Također je upozorio građane da budu oprezni s lažnim porukama i phishing pokušajima koji bi mogli iskoristiti medijsku pažnju oko ovog incidenta.
Komentari (0)
Nema komentara
Budite prvi koji će komentarisati ovaj članak.