PHP upozorava na novu opasnost od hakera, pogledajte šta savjetuju korisnicima

M. Ba. |
Nova ranjivost mogla bi omogućiti izvršavanje zlonamjernog koda na serverima u specifičnim okolnostima, a PHP administratorima preporučuje privremeno isključivanje funkcije za praćenje prijenosa datoteka do objave sigurnosne ispravke
Dodajte Oslobodjenje.ba u omiljene izvore na Google-u
PHP je upozorio na novu sigurnosnu ranjivost koja bi, u određenim okolnostima, mogla omogućiti napadačima izvršavanje zlonamjernog koda na web serveru, piše The Hacker News.
Upozorenje je objavljeno 23. oktobra, samo dva dana nakon što su objavljene hitne sigurnosne zakrpe za dvije ranije kritične ranjivosti poznate pod nazivom PHP2Shell. Prema zvaničnom obavještenju PHP projekta, novi problem nosi oznaku CVE-2026-115560, a rizik se smatra malo vjerovatnim jer se javlja samo u neuobičajenoj kombinaciji postavki i programskog koda.
Za razliku od prethodnih ranjivosti, za ovaj problem zasad nije objavljena posebna hitna zakrpa. PHP umjesto toga preporučuje privremeno isključivanje funkcije za praćenje napretka prijenosa datoteka, poznate kao session upload progress, sve do narednog redovnog izdanja s ispravkom. Preporučena postavka je session.upload_progress.enabled=0. Ova funkcija je prema zadanim postavkama uključena, a aplikacijama omogućava praćenje napretka slanja datoteka na server.
Nova ranjivost može se iskoristiti samo ako aplikacija koristi specifičnu kombinaciju postavki: prvo postavlja način serijalizacije sesija na php_binary ili php_serialize, a zatim ga tokom izvršavanja mijenja na php pomoću funkcije ini_set(), prije pokretanja sesije. Uz to, praćenje napretka prijenosa datoteka mora ostati uključeno. PHP navodi da se ovakva konfiguracija rijetko koristi, zbog čega je ispravka planirana u redovnom ciklusu izdanja, a ne kroz hitnu zakrpu.
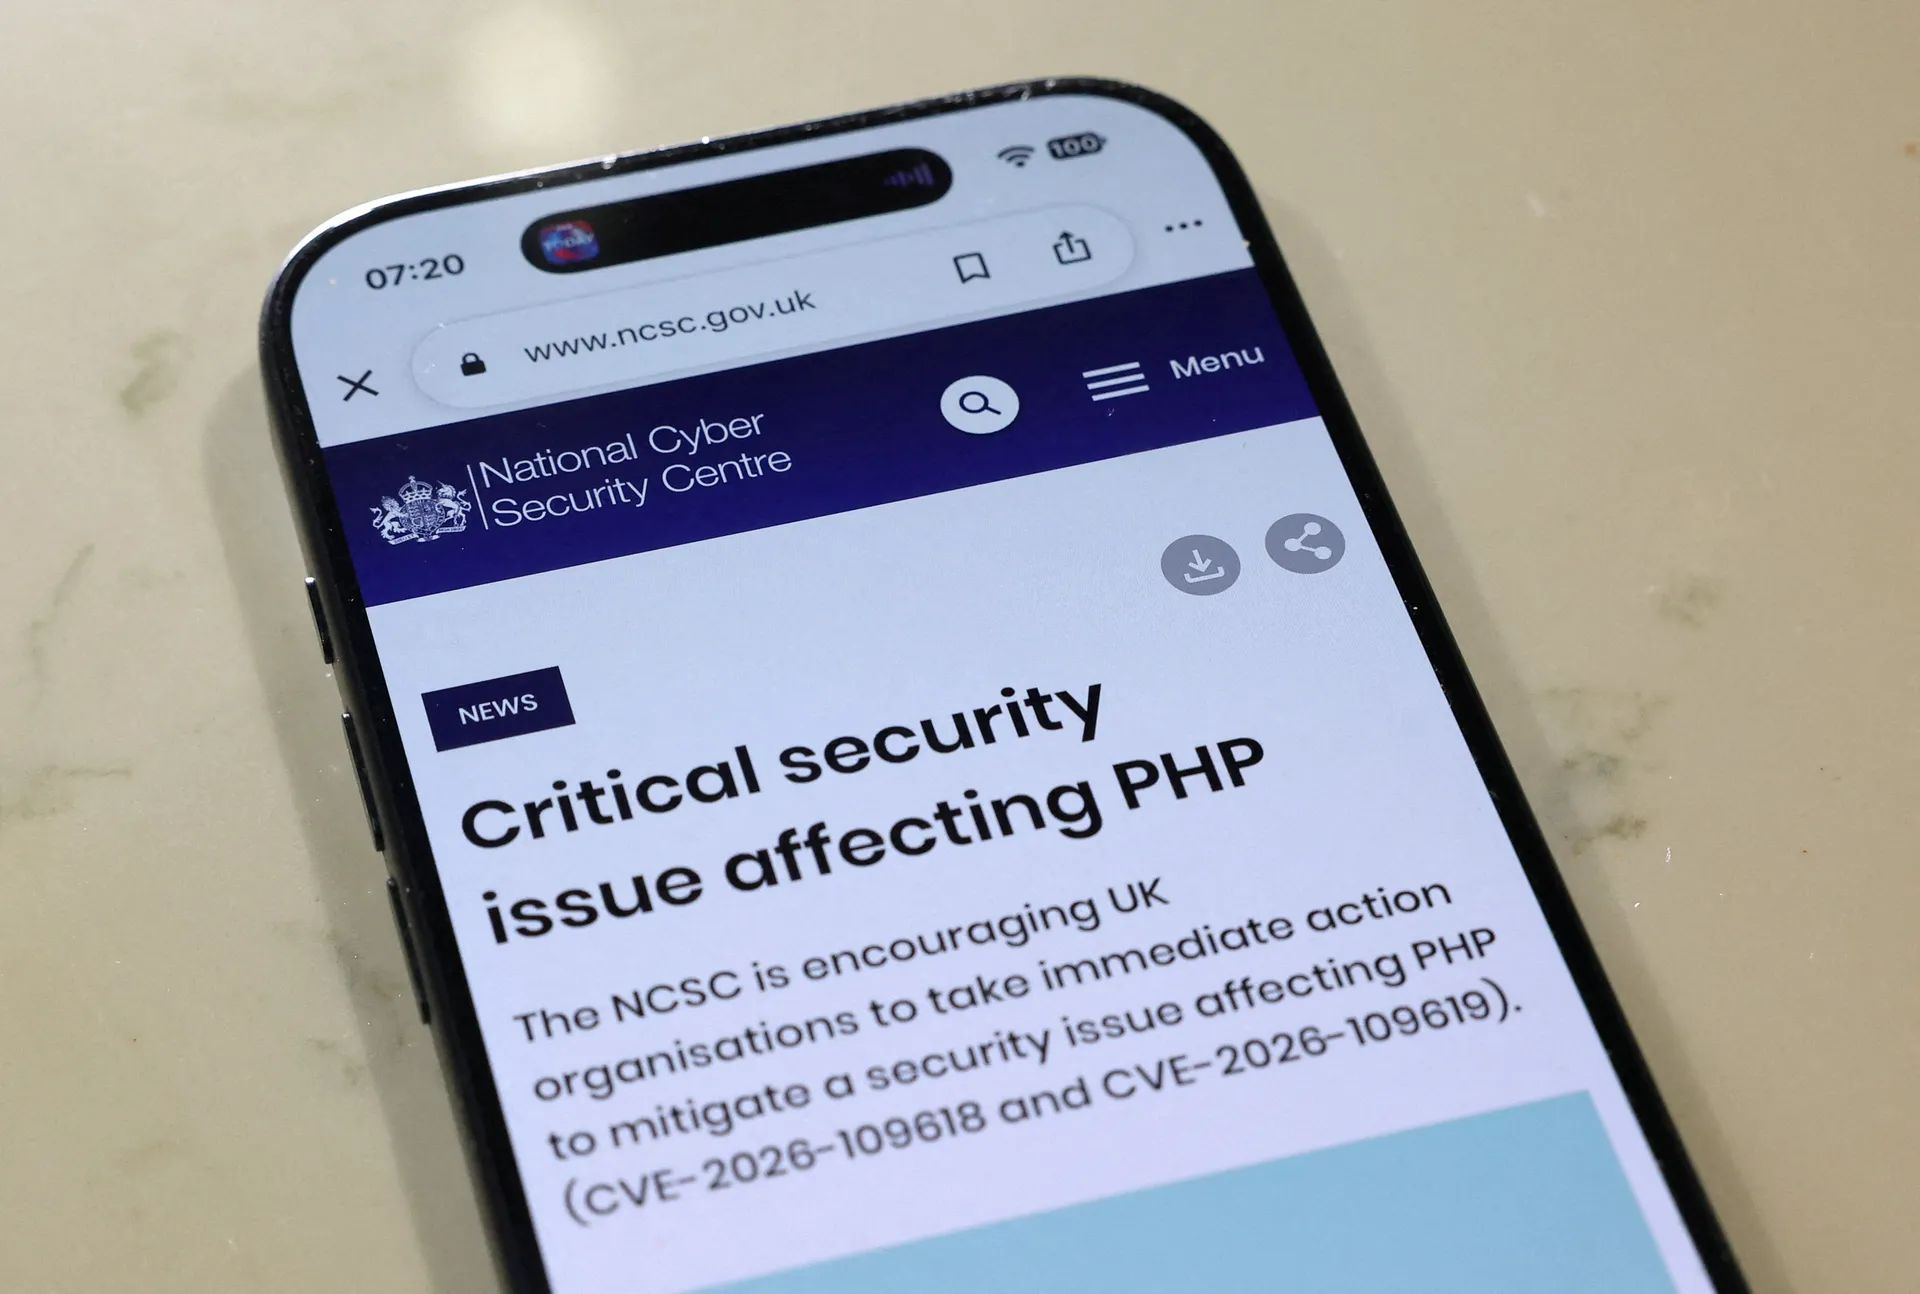
U međuvremenu, dvije ranije ranjivosti PHP2Shell, označene kao CVE-2026-109618 i CVE-2026-109619, već su predmet pokušaja napada. Amazon je potvrdio da je njegov sistem za praćenje prijetnji zabilježio pokušaj iskorištavanja tih propusta 17. oktobra, četiri dana prije javnog objavljivanja. Sigurnosni istraživači zabilježili su i naknadne pokušaje napada, uključujući aktivnosti povezane s botnetima. Međutim, ove aktivnosti odnose se na ranije ranjivosti, a ne na novi propust CVE-2026-115560.
Za dvije ranije ranjivosti objavljene su zakrpe u verzijama PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35, a korisnicima se savjetuje da što prije ažuriraju svoje sisteme. Za novu ranjivost još nije objavljena konačna procjena ozbiljnosti niti je potvrđeno da je iskorištavaju napadači. Administratori servera trebali bi provjeriti konfiguraciju svojih aplikacija i primijeniti preporučenu privremenu mjeru, posebno ako već nisu isključili funkciju za praćenje prijenosa datoteka.
Komentari (0)
Nema komentara
Budite prvi koji će komentarisati ovaj članak.