Objavljeni detalji o napadima na frižidere u trgovinama: "Lozinka je bila 12345"
A. Ka. |
Kompanija za kibernetičku sigurnost Lupovis zabilježila je između 20. i 30. oktobra više od 276 pokušaja pristupa komponentama Danfossovih kontrolera za rashladne sisteme
Dodajte Oslobodjenje.ba u omiljene izvore na Google-u
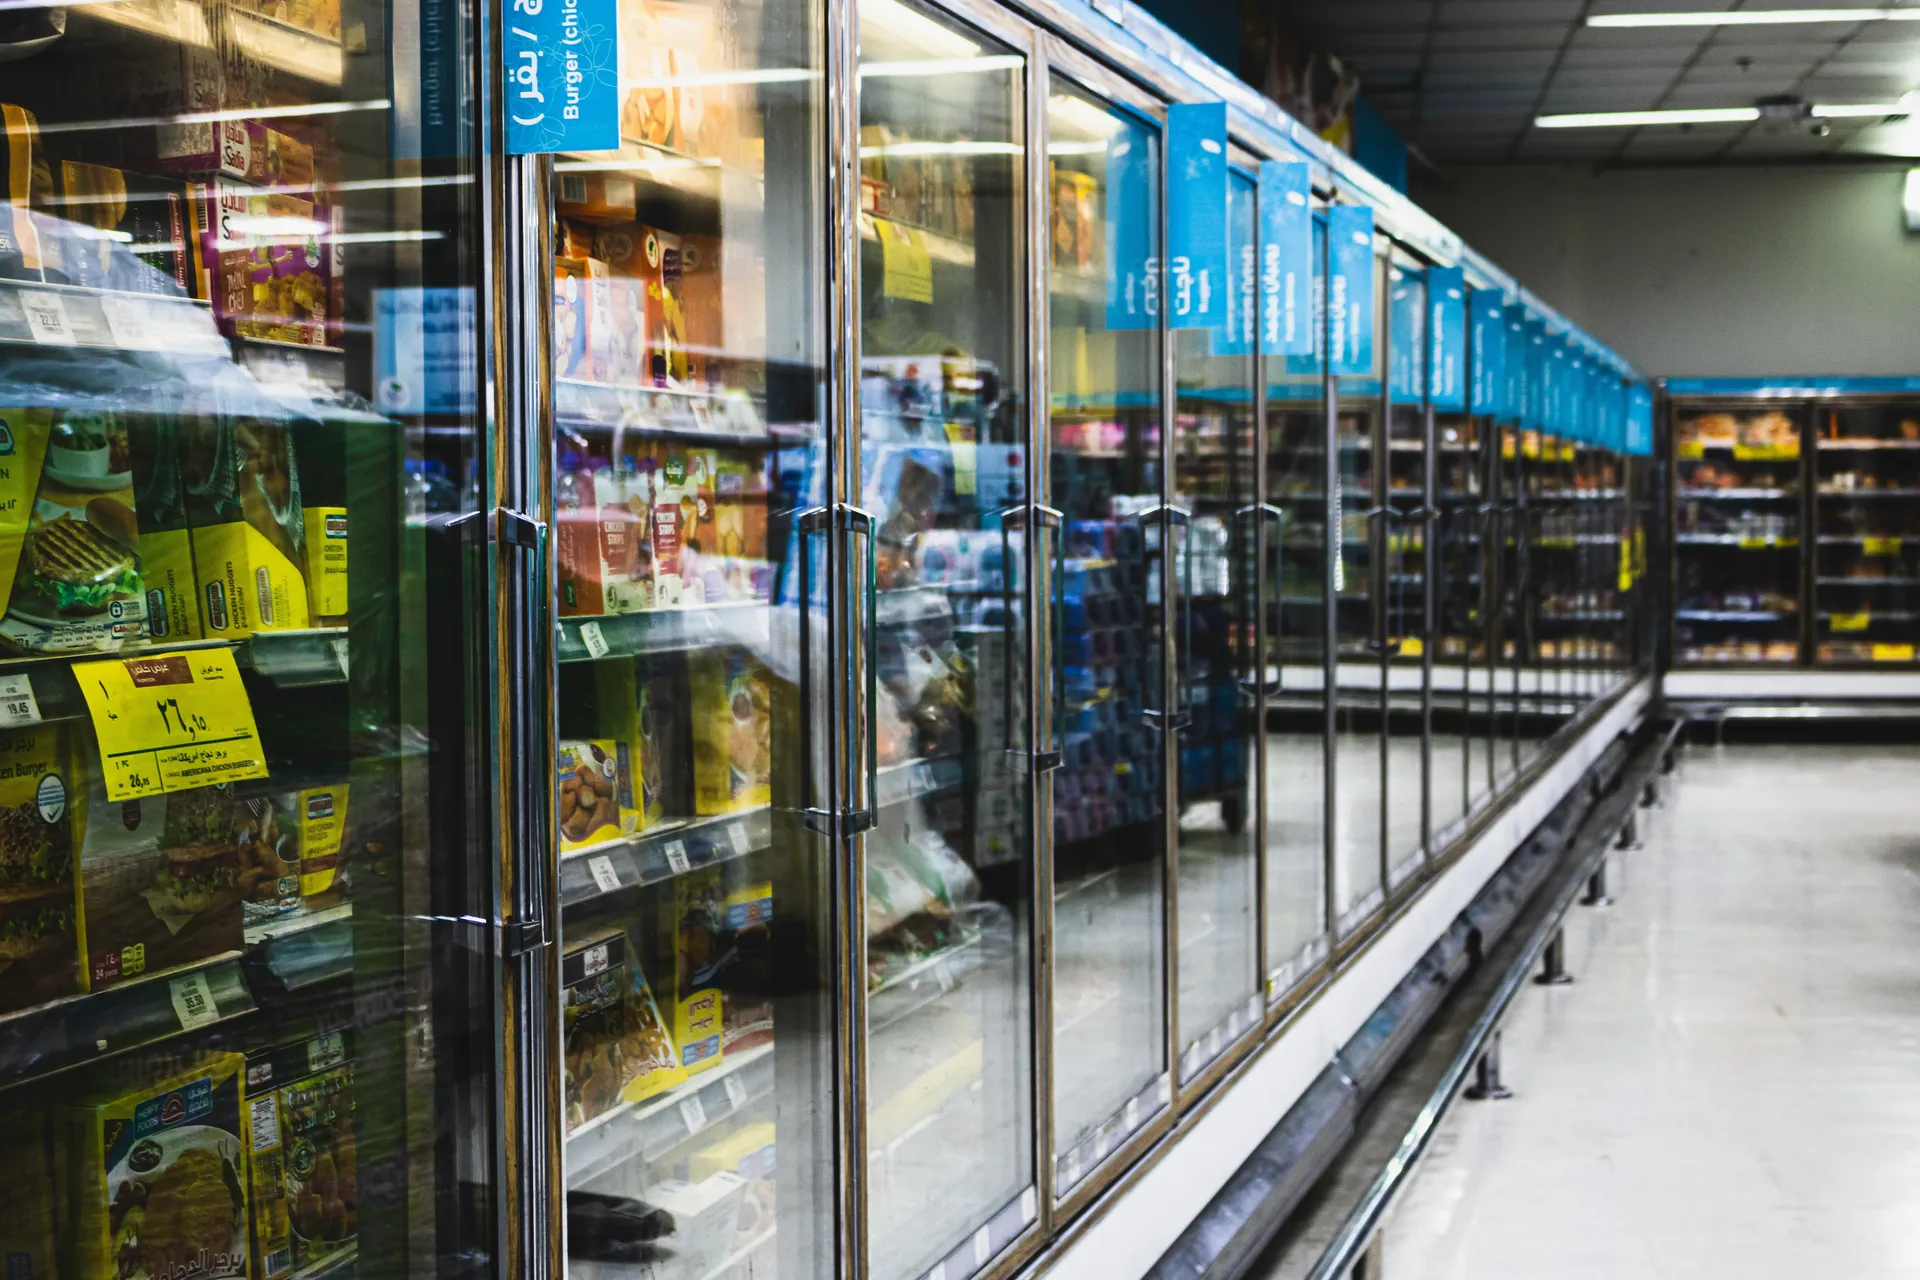
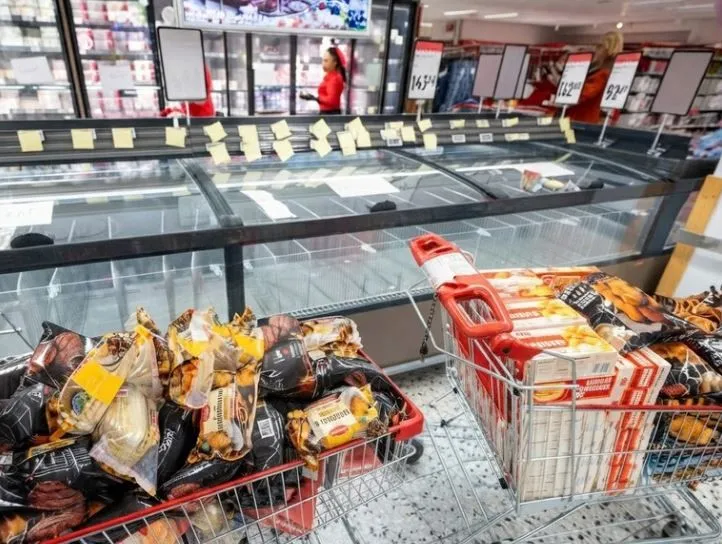
Istraživači za kibernetičku sigurnost zabilježili su pokušaje hakera da pristupe rashladnim sistemima povezanim s internetom nekoliko dana prije talasa napada na evropske supermarkete. Početkom novembra napadnuti su sistemi u trgovinama u devet evropskih zemalja, kao i u nekoliko banaka krvi u Francuskoj. Zalihe krvi nisu izgubljene, a počinioci još nisu poznati.
U nekim trgovinama temperature u frižiderima i zamrzivačima porasle su i do 50 stepeni Celzijusa, zbog čega su morali baciti pokvarenu hranu.
Kompanija za kibernetičku sigurnost Lupovis zabilježila je između 20. i 30. oktobra više od 276 pokušaja pristupa komponentama Danfossovih kontrolera za rashladne sisteme. Prema navodima kompanije, pokušaje je izvelo 91 različito akter prijetnji, a aktivnost je dostigla vrhunac 26. oktobra.
- Odjednom smo tokom deset dana zabilježili veliki porast aktivnosti. Napadači su pokušavali koristiti zadane lozinke i iskoristiti određene ranjivosti, izjavio je za Euronews Next Xavier Bellekens, izvršni direktor kompanije Lupovis.
Pokušaji su zabilježeni na takozvanim „mednim zamkama“, odnosno lažnim sistemima koje istraživači namjerno izlažu internetu kako bi pratili aktivnosti hakera.
- Zamislite provalnike koji se voze vašim naseljem i traže kuće u koje bi mogli provaliti, objasnio je Bellekens način na koji napadači izviđaju sisteme.
Lupovis je pratio i digitalne tragove napada te utvrdio da su korištene usluge hostinga čiji pružaoci otežavaju gašenje servera i saradnju s policijom. Neke od tih usluga, prema riječima Bellekensa, ranije su koristile ruske hakerske grupe.
- Sve to ukazuje na protivnika koji nije amater niti usamljeni napadač. Čini se da je operacija dobro isplanirana, a državni akter odgovara tom opisu, rekao je.
Dodao je da tragovi koje su pratili upućuju na mogućnost da iza napada stoji Rusija.
Ipak, ni sama kompanija ne može dokazati da su napadači povezani s Rusijom. Njen direktor navodi da su senzori zabilježili slične aktivnosti u Evropi, ali ne i u Južnoj Americi, Africi, Sjevernoj Americi i Aziji.
George Nott, urednik za tehnologiju u časopisu The Grocer, upozorio je da ne treba donositi čvrste zaključke o tome ko stoji iza napada.
- Još nije jasno ko je stajao iza napada niti šta je njime želio postići. Možda to nikada nećemo saznati. Budući da nije bilo zahtjeva za otkupninom niti preuzimanja odgovornosti, počinilac je mogao biti državni akter, ali i grupa tinejdžera koja je to uradila iz čiste zabave.
Prema riječima Bellekensa, hakeri su mogli pristupiti rashladnim sistemima jer su upravljačke jedinice bile povezane s internetom. Na nekim sistemima navodno su bili aktivni fabrički zadani podaci za prijavu, poput korisničkog imena „Supervisor“ i lozinke "12345".
Nott navodi da su napadači pronašli stranice za prijavu dostupne na internetu te iskoristili slabe lozinke i ranjivosti za koje su već postojale sigurnosne zakrpe. Prema njegovim riječima, za takav napad nije bila potrebna napredna tehnologija.
Bellekens smatra da bi mnogi sistemi bili bolje zaštićeni kada ne bi bili direktno izloženi internetu, već dostupni putem virtualne privatne mreže (VPN-a).
Napadi su izazvali zabrinutost zbog sigurnosti drugih uređaja povezanih s internetom. Slične ranjivosti mogli bi imati sistemi grijanja, ventilacije i klimatizacije, elektronske etikete na policama te roboti za čišćenje.
- Zamrzivač nije ništa posebno. On je samo najočigledniji primjer mnogo šire kategorije, rekao je Kumar Sokka, direktor kompanije Acre Security.
Ista vrsta kontrolera, prema njegovim riječima, može upravljati vratima, kamerama, alarmima, rasvjetom te sistemima grijanja i ventilacije u modernim zgradama. U bolnici ili podatkovnom centru napad bi mogao isključiti kameru ili onesposobiti alarm, a da pritom ne postoji očigledan znak da nešto nije u redu.
Stručnjaci upozoravaju i da bi umjetna inteligencija mogla ubrzati otkrivanje ranjivosti i razvoj budućih napada. Međutim, nema naznaka da je korištena u napadima na evropske rashladne sisteme.
Komentari (0)
Nema komentara
Budite prvi koji će komentarisati ovaj članak.